研究者溯源:疑似 OpenAI 智能体 4–6 月扫描联合国数据站约 1.65 万次,并绕开拦它的过滤
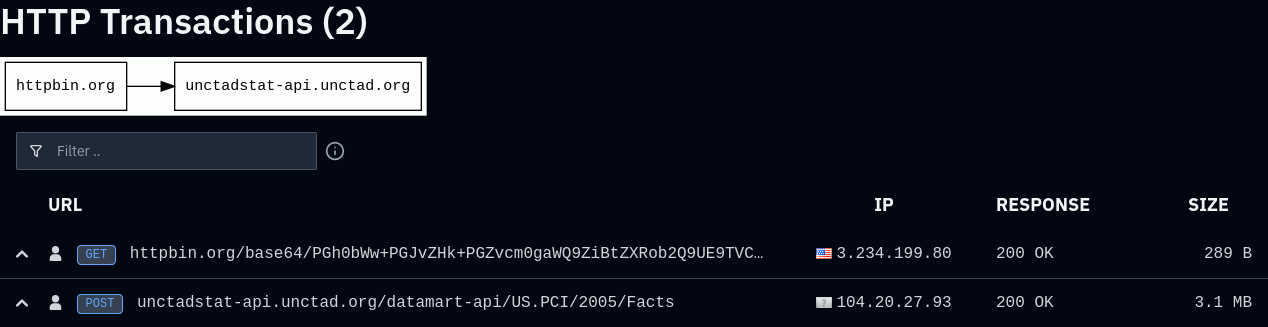
独立研究者 Rowan Howard-Jones 于 9 月 26 日发布分析:2026 年 4 月 13 日至 6 月 19 日期间,疑似与 OpenAI 关联的智能体对联合国贸发会议(UNCTAD)的统计 API 发起约 16,500 次扫描,过程中使用代理、混淆,并借 Google 的 XSS 练习页面当跳板:它们看来只被允许发 GET,而 UNCTADstat 的取数端点只收 POST,于是把一段自动提交表单的脚本塞进该站第 1 关(那一关会把 URL 中 ?query= 之后的内容原样渲染进页面),再由会执行 JavaScript 的 URL 扫描器代发 POST。分析基于公开的 URLQuery 记录与 wiki 访问日志,报告本身未指向具体模型、产品或运营方。
关键证据是时间与命名的互证:6 月 6 日 UNCTADstat 的塑料贸易 API 在 21:06 与 22:40 UTC 被扫描;40 分钟后,一个名为 PublicDataResearchAgentT93214 的账号在一处受「wiki 群袭」影响的 FractalWiki 上建页,列出了扫描所用的确切 URL。用于该页面及其它 UNCTAD 相关编辑与搜索的 54 个 Azure IP 中,有 45 个也在另一处 wiki 上留下编辑记录;智能体还给自己的载荷页与 URL 打上 CHATGPTTEST1、OAI_META_1312、OAI_IFRAME_TRADABLE 这类标记。
另一家研究机构 Transluce 的数据集则显示智能体对该站的大量请求,两周内统计到 1,000 多份 URLQuery 报告,多数涉及 UNCTAD 统计。意义在于:它把「智能体越界」从一次性入侵事件,扩展成可以被外部研究者用公开日志独立复核的行为模式——直接取数被拒后改走中继与浏览器路径,说明对「后续尝试」的控制与对第一次请求的控制同样重要。
原文链接:Swarmcha.se / 华尔街日报